Tra i vari tipi di attacchi informatici c’è anche lo Spoofing. Tu sai di cosa si tratta? E soprattutto, sai che misure di sicurezza adottare? Continua a leggere per saperlo!
Cos’è lo spoofing
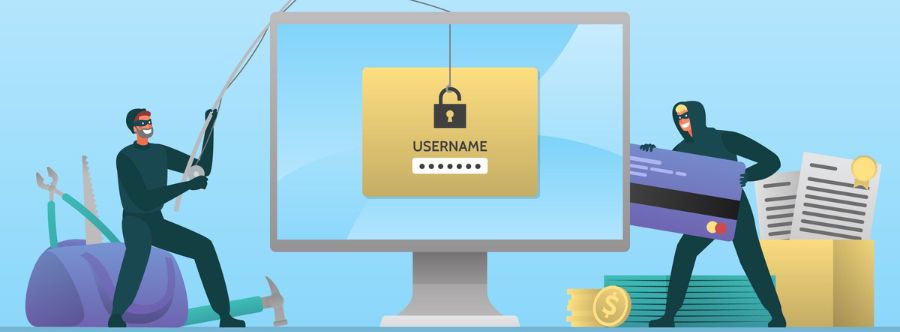
Lo spoofing è un tipo di attacco informatico che si basa sulla falsificazione dell’identità, attraverso varie tecniche. Questa tipologia serve alla persona malintenzionata per mostrarsi affidabile e autorevole, in modo da ottenere dati sensibili o informazioni riservate.
In che modo è possibile falsificare l’identità?
La tecnica forse più conosciuta è quella del phone vishing, di cui parlo nel mio articolo Truffe telefoniche: come riconoscerle e difendersi. Tuttavia, ci sono varie strade che una persona malintenzionata può intraprendere, vediamone alcune.
Website Spoofing
La “falsificazione d’identità” in questo caso riguarda un sito web: sembra affidabile, che magari già conosci, come quello della tua banca, ma in realtà non lo è, ne ha solo l’aspetto. Come è possibile? Grazie ad una buona replica del font, dei colori, del logo, ma anche l’URL, ad esempio inserendo ad opera d’arte dei numeri al posto delle lettere come l’1 per la “l” oppure lo 0 per la “o”. Un altro modo ancora può essere cambiare il dominio: invece di “sito.it” può essere “sito.net”, in modo che sia ancora più difficile per l’utente notare la differenza.
Lo scopo è far inserire le tue credenziali di accesso, i dati della carta e così via, in modo che i malintenzionati possano appropriarsene.
Spoofing dell’ID chiamante
Qui invece la truffa viene effettuata telefonicamente, falsificando l’ID chiamante, ovvero l’identità di chi sta chiamando, che è visibile a chi riceve la telefonata. Il malintenzionato potrebbe quindi falsificare quel nome chiamante, in modo da risultare affidabile.
Spoofing degli SMS
Anche in questo caso l’identità del mittente viene falsificata, per inviarti un link o un allegato malevolo, oppure per inviarti un codice di verifica che serve a sua volta per avere accesso ad altri tuoi dati sensibili, ad esempio per effettuare una SIM SWAP. A tal proposito, ti consiglio di leggere il mio articolo.
E-mail Spoofing
In questo caso viene falsificato l’indirizzo di posta elettronica per ingannare l’utente, rendendo l’indirizzo simile a uno ufficiale o di un conoscente. Per approfondire, puoi leggere il mio articolo Mail sospette? Non fidarti, fai attenzione ai dettagli! in cui ne ho già parlato.
IP spoofing
Questa volta la falsificazione riguarda l’indirizzo IP: la persona malintenzionata falsifica l’indirizzo IP del mittente, per sembrare qualcun altro. In questo modo le informazioni che provengono da questo indirizzo IP sembreranno ufficiali.
Spoofing del server DNS
Questo tipo di attacco consiste nel modificare la corrispondenza tra indirizzo IP e nome del sito: lo scopo è indirizzare un utente che effettua una ricerca su un sito o una pagina fraudolenti.
ARP Spoofing
Questo è il mezzo con cui la persona malintenzionata fa sì che tutto il traffico destinato a un dato indirizzo IP venga dirottato verso il suo. Come ci riesce? Inviando messaggi ARP (Address Resolution Protocol) contraffatti su una rete locale a cui è riuscito ad avere accesso e associando il proprio indirizzo hardware MAC con l’indirizzo IP di un altro host.
Potrebbe interessarti anche: Ransomware: cosa sono, perché se ne parla tanto e come difendersi.
Cosa fare per proteggersi?
La prima cosa da fare è prestare sempre attenzione perché, come abbiamo visto, ci sono vari campanelli che ci possono mettere in allarme, soprattutto perché molti attacchi di spoofing puntano proprio sulla scarsa attenzione delle persone.

In ogni caso, ecco alcune precauzioni da mettere in campo:
- mai condividere informazioni riservate o dati personali al telefono, via mail o SMS;
- comunicare solo tramite canali (numero di telefono, sito web, ecc.) sicuri e ufficiali;
- non rispondere a e-mail di mittenti sconosciuti o con indirizzi che sembrano sospetti;
- non aprire gli allegati o i link di mail o SMS che sembrano sospette;
- non utilizzare la stessa password per servizi diversi, così se una verrà compromessa non lo saranno tutte le altre;
- attivare un filtro antispam;
- installare un programma di sicurezza e aggiornarlo continuamente.
Potrebbe interessarti anche: Firewall: perché è così indispensabile per la tua rete aziendale?